

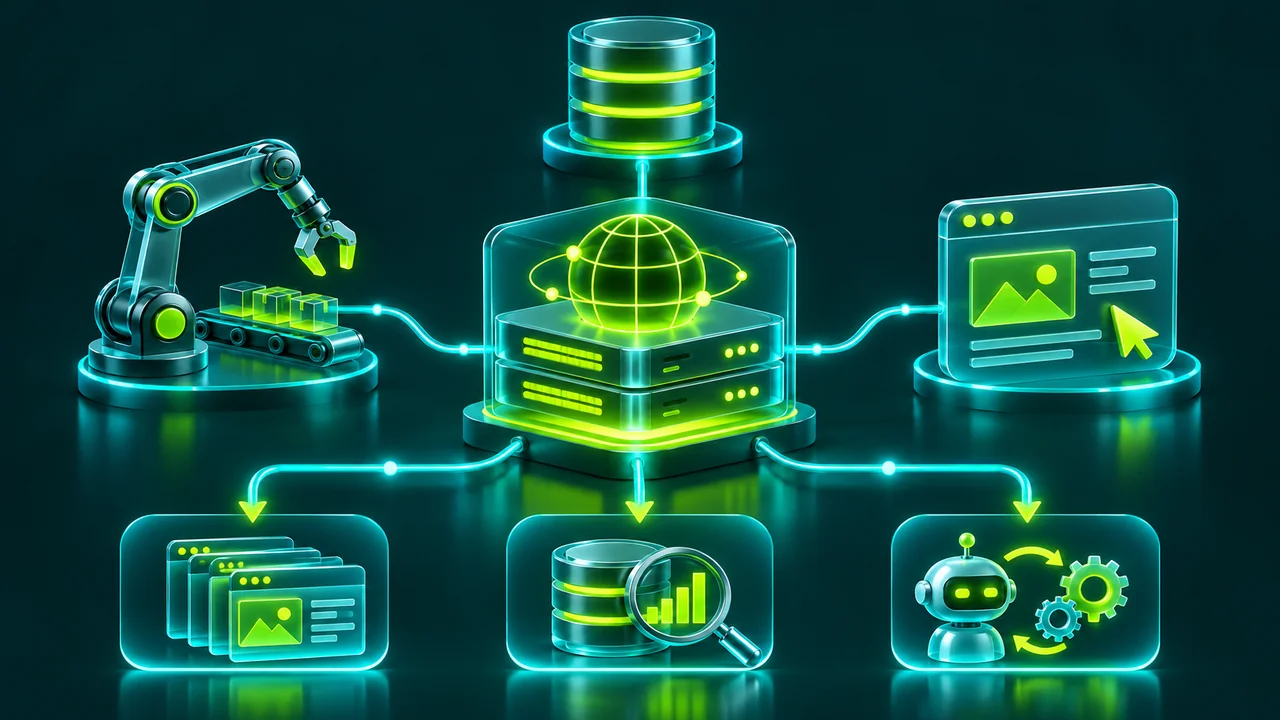
Uma camada entre a aplicação e o destino
Um IP Proxy oferece um ponto intermediário pelo qual a aplicação estabelece comunicação com serviços externos. O termo abrange tanto Proxy IPv4 quanto Proxy IPv6. Na VLSM.io, a aplicação acessa as duas soluções por IPv4:Porta. O Proxy IPv4 apresenta uma saída IPv4 ao destino; o Proxy IPv6 apresenta uma saída IPv6.
A aplicação pode continuar executando em uma infraestrutura com acesso IPv4 ao proxy mesmo quando o destino é acessado pelo proxy em IPv6. Essa separação permite escolher a família de saída sem confundi-la com o endereço usado para entrar no serviço ou com a hospedagem do software.
O papel do proxy fica mais claro quando se observa uma tarefa completa. Um robô recebe uma solicitação, prepara uma consulta, conecta-se ao intermediário e acessa o destino. Depois, interpreta a resposta e entrega um resultado. O serviço de proxy participa do trecho de comunicação. A lógica que decide o que consultar, como validar o conteúdo e quando encerrar o trabalho continua no sistema desenvolvido pela empresa. Essa divisão ajuda a contratar e operar cada componente com expectativas corretas.
198.51.100.10:8080203.0.113.24198.51.100.20:80802001:db8::24Desacople processamento e conectividade
Quando a saída da rede fica vinculada diretamente ao servidor que executa o robô, uma mudança de hospedagem pode exigir uma revisão de integrações externas. Um proxy permite tratar o caminho de saída como uma configuração própria. Assim, a equipe consegue avaliar o aumento de trabalhadores, a distribuição de aplicações ou a substituição de máquinas sem presumir que cada alteração precisa modificar também a identidade de rede apresentada aos destinos que aceitam essa organização.
Esse desacoplamento precisa ser explícito. Defina quais aplicações usam o serviço, quais credenciais pertencem a cada ambiente e como uma alteração será testada. Desenvolvimento, homologação e produção não devem compartilhar permissões apenas por conveniência. A arquitetura também precisa prever indisponibilidade do intermediário: o comportamento esperado pode ser aguardar, registrar uma falha ou encaminhar a tarefa para revisão. Sair diretamente para a internet como alternativa automática pode violar o desenho de acesso e deve ser uma decisão consciente.
Transforme a saída em uma política documentada
Uma política de saída deve registrar duas escolhas: Proxy IPv4 ou Proxy IPv6 e a modalidade estática, rotativa ou randômica. Em qualquer combinação, a aplicação configura IPv4:Porta para entrar no serviço. O estático mantém o IP de saída; o rotativo altera esse IP no intervalo definido em minutos; o randômico utiliza um IP de saída diferente a cada nova requisição.
Essas mudanças não exigem trocar o IPv4 ou a porta de entrada no cliente. Documente também o protocolo aceito, os destinos utilizados, as credenciais e as necessidades de sessão para reproduzir a integração e investigar diferenças entre ambientes.
Para uma rotina que depende de continuidade de origem, uma política estática pode ser apropriada. Para tarefas independentes, outras modalidades podem ser avaliadas conforme a operação e o suporte oferecido. O critério é a necessidade do fluxo, não a ideia de que mudar mais vezes sempre melhora o resultado. Cookies, tokens, permissões e regras do destino continuam relevantes em qualquer modalidade. A política de rede deve complementar esses mecanismos, mantendo coerência entre o que o software faz e o que a infraestrutura fornece.
198.51.100.10:8080203.0.113.24198.51.100.20:80802001:db8::24O que o proxy não faz pela aplicação
O proxy não transforma automaticamente uma página em dados estruturados. Ele não corrige seletores quebrados, não resolve divergências entre cadastros e não verifica se um documento representa o cliente certo. Essas responsabilidades pertencem às camadas de extração, validação e negócio. Se a resposta recebida mudou de formato, a aplicação precisa reconhecer a alteração e tratar a situação. Acrescentar endereços de saída não substitui testes de conteúdo nem uma estratégia de atualização dos conectores.
Também não existe autorização implícita apenas porque uma conexão foi estabelecida. O destino pode exigir autenticação, limitar recursos, restringir horários ou disponibilizar uma interface específica de integração. O serviço não garante anonimato, ausência de desafios ou aceitação permanente. Em uma operação madura, a empresa distingue conectividade disponível de acesso permitido e de resultado correto. Essa distinção evita promessas comerciais exageradas e ajuda a medir o trabalho de cada equipe com indicadores que refletem sua responsabilidade real.
Capacidade de rede é uma parte do desempenho
Uma tarefa pode ficar lenta por causa do destino, do processamento local, de uma fila extensa ou da transferência de arquivos. O proxy participa apenas de parte desse caminho. Para dimensionar a operação, observe quantidade de tarefas, duração, volume de dados e concorrência permitida. Uma rotina que transfere pequenos registros tem um perfil diferente de outra que baixa documentos grandes, mesmo quando ambas enviam o mesmo número de consultas durante o dia.
A disponibilidade de vários endereços IPv4 também não determina, sozinha, quantas tarefas podem executar simultaneamente. Processamento, memória, conexões abertas e capacidade do banco de dados podem se tornar limitantes. Além disso, as regras de cada destino precisam ser respeitadas pelo conjunto de trabalhadores. Planeje crescimento a partir da etapa que realmente limita o resultado e valide uma mudança por vez. Isso evita contratar capacidade de rede quando o problema está na aplicação ou ampliar processamento quando o gargalo é a transferência.
Crie uma trilha de diagnóstico útil
Uma mensagem genérica de erro de conexão raramente é suficiente para resolver um incidente. Registre em qual fase ocorreu a falha: resolução do endpoint, autenticação do proxy, abertura do caminho ao destino, negociação TLS ou recebimento da resposta. Depois, relacione o evento à tarefa e ao ambiente. O objetivo é identificar o responsável pela etapa, não armazenar indiscriminadamente tudo que passa pela rede. Credenciais e dados sensíveis precisam ficar fora de registros desnecessários.
Um destino de teste controlado ajuda a confirmar o endereço IPv4 observado e a configuração básica. Já o teste funcional precisa utilizar o fluxo autorizado real, com seus redirecionamentos e dependências. Compare ambos: se a conectividade básica funciona e a operação falha, a investigação pode avançar para requisitos do destino ou da aplicação. Mantenha exemplos de falhas classificadas para que a equipe não precise começar do zero a cada ocorrência e consiga comunicar evidências objetivas ao suporte.
Gerencie acesso ao serviço como um recurso crítico
As credenciais do proxy devem ser distribuídas por mecanismos de configuração adequados ao ambiente, com acesso limitado às aplicações que precisam delas. Evite incluí-las em repositórios, capturas de tela ou mensagens de erro. Planeje substituição, revogação e separação entre equipes. Quando houver restrição por origem ou outros controles disponíveis, verifique como eles se combinam com a arquitetura. Um serviço intermediário acessível não deve se tornar um recurso compartilhado sem identificação de responsáveis e de consumo.
A proteção do tráfego também depende do caminho completo. Em uma comunicação HTTPS corretamente configurada, a aplicação precisa validar o certificado do destino; desativar essa validação para fazer um teste funcionar reduz a segurança e esconde problemas reais. Confirme ainda como o cliente se conecta ao próprio serviço de proxy. Documente as garantias de cada trecho e não confunda transporte criptografado com proteção automática de todos os dados armazenados, processados ou exibidos pela aplicação.
Contrate pelo resultado operacional esperado
Uma especificação útil descreve o que a aplicação precisa concluir, quais destinos utiliza, qual continuidade de origem exige e como o desempenho será avaliado. Inclua linguagem, biblioteca ou navegador, família de saída e tipo de entrega desejado. Com esse conjunto, fica mais fácil comparar opções e identificar limitações antes da contratação. O projeto deixa de ser apenas uma quantidade de IPs e passa a representar uma capacidade de comunicação com critérios de aceite claros.
A VLSM.io pode apoiar a avaliação de conectividade para RPA, web scraping autorizado, integrações e coleta de dados. O desenho pode considerar IPv4, IPv6 quando compatível e diferentes formas de entrega, conforme o projeto. O ganho esperado deve aparecer na operação: implantação mais previsível, diagnóstico organizado e crescimento planejado. Quando o proxy ocupa seu lugar correto na arquitetura, a equipe consegue evoluir a infraestrutura e o software de forma coordenada, mantendo controle sobre custos, continuidade e qualidade das entregas.